Политика раскрытия уязвимостей
Цель
CTC Union стремится предоставлять безопасные и надежные продукты, интегрируя кибербезопасность на каждом этапе проектирования и разработки продукта. Мы разработали комплексный механизм отчетности и обработки уязвимостей, который предоставляет внешним исследователям безопасности, партнерам и пользователям безопасный и прозрачный канал раскрытия информации. Это помогает нам выявлять, оценивать и устранять потенциальные уязвимости на ранней стадии, снижать риски кибербезопасности и постоянно улучшать безопасность и надежность наших продуктов.
Чтобы обеспечить своевременное и надлежащее реагирование на уязвимости безопасности продуктов, CTC Union создала Команду реагирования на инциденты безопасности продуктов (PSIRT), которая занимается получением, анализом, проверкой и координацией обработки инцидентов безопасности продуктов и отчетов об уязвимостях. Мы следуем международным стандартам и лучшим практикам отрасли, постоянно совершенствуя наши процессы управления уязвимостями и реагирования на инциденты, а также работаем вместе с исследователями безопасности, партнерами и клиентами для поддержания безопасности продуктов, снижения потенциальных рисков кибербезопасности и предоставления более безопасных и надежных продуктов и услуг.
Если вы обнаружите уязвимость в безопасности, которая может повлиять на безопасность продукта или услуги CTC Union, пожалуйста, сообщите об этом в Команду реагирования на инциденты по безопасности продуктов (PSIRT) через Систему отчетности об уязвимостях.Для дальнейшей связи, пожалуйста, звоните в CTC Union по номеру +886-2-2659-1021.
Команда реагирования на инциденты по безопасности продуктов (PSIRT) CTC Union обрабатывает уязвимости безопасности продуктов в соответствии со стандартизированным процессом управления уязвимостями, как указано ниже:
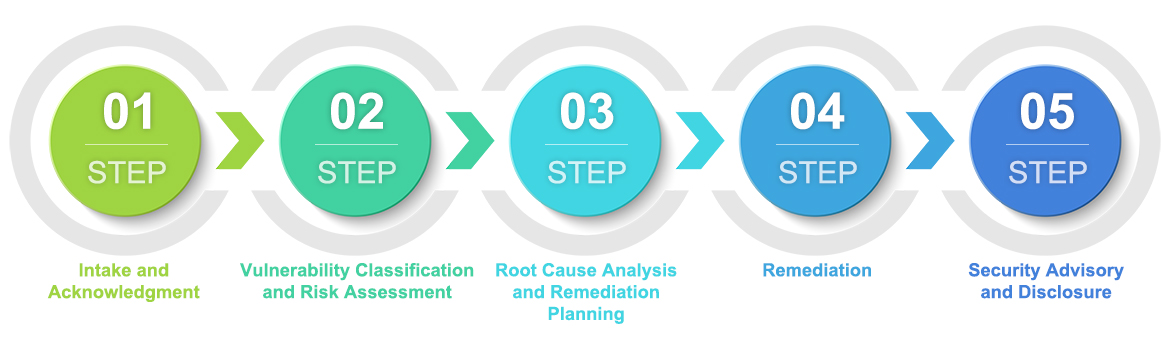
1. Прием и подтверждение
После получения отчета об уязвимости PSIRT обычно отвечает в течение 2 рабочих дней, подтверждая, что отчет получен и что проводится последующая оценка.
2. Классификация уязвимости и оценка рисков
PSIRT проводит первоначальную классификацию, технический анализ и оценку рисков уязвимости, чтобы подтвердить, существует ли она, и определить ее потенциальное воздействие на продукт, систему и клиентов.
3. Анализ коренных причин и планирование устранения
PSIRT работает с соответствующими отделами, включая управление продуктом (PM), НИОКР и контроль качества дизайна (DQA), чтобы проанализировать коренную причину уязвимости, определить масштаб воздействия и разработать план устранения или смягчения. Если репортер предоставил контактную информацию, PSIRT будет предоставлять обновления о ходе работы по мере необходимости в течение всего процесса.
4. Устранение недостатков
PSIRT работает с командой разработки продукта для завершения разработки, тестирования и проверки исправления. Уязвимости с высоким риском или критические уязвимости имеют приоритет в распределении ресурсов. Если разработка официального патча требует дополнительного времени, временные меры смягчения будут предоставлены, где это уместно, для снижения потенциального риска в промежутке.
5. Уведомление о безопасности и раскрытие информации
После анализа и устранения уязвимости PSIRT при необходимости выпустит Уведомление о безопасности, описывающее уязвимость, затронутые продукты и версии, уровень риска, меры по смягчению, информацию о патчах и связанные рекомендации, и опубликует его в разделе Уведомлений о безопасности.
PSIRT использует общепринятую систему оценки уязвимостей (CVSS) в качестве основы для оценки рисков уязвимостей, учитывая возможность эксплуатации, влияние и фактическую среду продукта, чтобы определить уровень серьезности. Этот рейтинг используется для установки приоритета обработки, сроков устранения и подхода к раскрытию информации.
| Уровень серьезности | Диапазон оценки CVSS 3.x |
|---|---|
| Критический | 9.0 – 10.0 |
| Высокий | 7.0 – 8.9 |
| Средний | 4.0 – 6.9 |
| Низкий | 0 – 3.9 |
Для законного исследования безопасности, проведенного добросовестно и в соответствии с этой политикой, CTC Union будет обрабатывать полученные отчеты об уязвимостях с уважением и сотрудничеством.
Непрерывный мониторинг и улучшение
CTC Union постоянно пересматривает и оптимизирует процессы управления кибербезопасностью своих продуктов.Через анализ уязвимостей, обзор инцидентов и оценку рисков полученные уроки возвращаются в процессы проектирования, разработки и обслуживания продуктов для постоянного улучшения безопасности и устойчивости продукта.
Мы также продолжаем ссылаться на международные стандарты кибербезопасности, соответствующие рекомендации правительства и лучшие практики отрасли, а также поддерживаем постоянное сотрудничество с исследователями безопасности и партнерами для совместного снижения рисков кибербезопасности продукта и предоставления более безопасных и надежных продуктов и услуг.
CTC Union оставляет за собой право в любое время пересматривать эту политику без предварительного уведомления;самая актуальная версия будет опубликована на официальном сайте.
Эта политика служит исключительно в качестве руководства для сообщения и координации обработки уязвимостей безопасности продукта.Это не является юридическим правом, обязательством или гарантией.CTC Union сохраняет окончательное право принятия решений по принятию, обработке, устранению и раскрытию отчетов о уязвимостях.
Чтобы сообщить о уязвимости безопасности продукта или если у вас есть вопросы по этой политике, пожалуйста, свяжитесь с Командой реагирования на инциденты безопасности продуктов (PSIRT) по адресу PSIRT@ctcu.com.